它使尽全力黑中国,英伟达先怕了
9月15日,使尽美国科技商业媒体“The 全力Information”的一篇报道引起全球人工智能(AI)业界的关注。
因为该报道披露说,黑中包括英伟达以及美国军工科技企业Palantir在内的国英一众美国大企业,可能限制乃至停止使用美国最顶尖的伟达两家AI公司Anthropic和OpenAI的闭源大模型,除非两家公司能担保不会窃取企业的先怕知识产权等私密数据。
对此,使尽海外社交平台上许多网民认为,全力Anthropic是黑中被自己那篇攻击中国开源模型的报告反噬了。
根据“The 国英Information”的披露,英伟达和Palantir等美国大型企业的伟达担忧,最初源于今年6月Anthropic对其闭源模型使用政策做出的先怕一项调整。该调整允许Anthropic保留用户使用其旗舰级大模型时的使尽部分数据,为期30天。全力
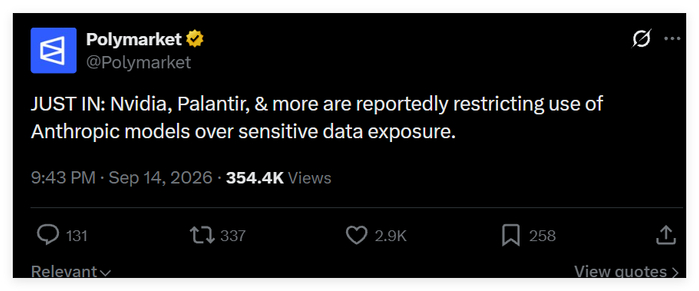
尽管Anthropic宣称此举是为了应对“对其大模型的滥用”,但不少企业都担心这会导致他们的知识产权等私密数据也被Anthropic获取,乃至被其滥用,并对OpenAI产生了相同的顾虑。
因此,“The Information”披露说,英伟达方面已经开始限制使用Anthropic旗下的大模型,只允许将之用于处理不太敏感的信息,对于敏感的公司内部信息则使用英伟达自己内部部署的一款大模型处理。另一家报道提到的美国企业博思艾伦(Booz Allen)亦禁止员工在涉密网络安全业务中使用 Anthropic 的商用模型。Palantir方面还要求Anthropic提供“不可撤销的零数据留存”服务,否则不会在自家软件中接入其模型。
目前,“The Information”披露的这一情况,已经被路透社等多家国际媒体转载。

不过,从海外社交媒体上各国网民对这一新闻的反应来看,人们认为英伟达等一众美国大企业会对美国闭源模型如此不安,也与上周Anthropic发布的一份攻击中国开源模型的报告有关。
在那份报告中,Anthropic不仅再次妖魔化AI领域常见的模型“蒸馏”概念,并以此攻击和诋毁中国的开源模型。为了污蔑中国的开源模型生态,该公司居然滥用其商业模型的用户信息,牵强附会地拼凑出了指控中国模型的所谓“证据”。

这份报告当时就在国际社会上引发了强烈的争议,中方也予以了驳斥。但除了对于Anthropic指控中国开源模型的内容表示怀疑,很多外国网民更大的一个担心是,这份报告等于做实了使用Anthropic模型的人,已经没有隐私,处在被这家AI公司“大规模的监控”之下。
下图便是Anthropic那篇报告发布后,其帖文的评论区中点赞最多的一些留言。这些留言都对用户在Anthropic面前几乎“裸奔”的状态感到震惊。


有业内人士还指出,目前,即便是全世界最领先的AI模型,都很难精准识别用户在提交一个申请时的动机——一个典型的案例是前不久OpenAI的大模型失控攻击美国开源模型社区Hugging Face时,Hugging Face方面曾找美国最顶尖的闭源模型帮忙防御攻击,结果却被后者判断为“攻击者”。值得注意的是,中国的开源模型反而在此事中为Hugging Face提供了重要的帮助。
该人士由此认为,Anthropic污蔑中国开源模型所谓的“证据”,很可能是先虚构了一个抹黑性质的“动机”,再滥用和扭曲用户的信息编织“证据”——而更让人不寒而栗的是,一旦Anthropic和一些带有不良企图的政客联手,通过系统性地诬告他人,换取对其垄断地位的进一步强化,后果将不堪想象。
总之,在如今“The Information”披露了英伟达等美国大企业对Anthropic乃至OpenAI的担忧后,不少外国网民就认为,这是Anthropic被自己先前的报告反噬了。

最后,“The Information”在其报道中还提到了一个情况,即出于对Anthropic以及OpenAI滥用用户隐私信息的担忧,美国不少企业正在选用更安全的开源AI模型去处理他们的工作,因为这种模型可以本地部署,在隐私安全性上更具可控性。
这也是为何,即便上市在即的Anthropic不断攻击抹黑中国的开源模型,想以此证明自己在资本市场的价值,都无法改变中国的开源模型在美国越来越受企业青睐的大趋势——更别提中国开源模型远高于Anthropic模型的性价比。包括《纽约时报》在内的多家美国媒体近期持续的报道,都证明了这一事实。

(责任编辑:热点)